


1. August 2025, 15:38 Uhr | Lesezeit: 3 Minuten
Wenn alte Hardware keine Updates mehr erhält, wird sie zum Sicherheitsrisiko. Deswegen warnt jetzt sogar das FBI vor Linksys-Routern.
Zahlreiche moderne Gerätschaften sind heutzutage in der Lage, eine Internetverbindung herzustellen und über diese nicht nur neue Funktionen zu erhalten, sondern auch wichtige Sicherheitsupdates. Denn was vernetzt ist, läuft ständig Gefahr, von Cyberkriminellen angegriffen zu werden. Fallen derlei Aktualisierungen aber irgendwann einmal weg, wird es heikel. Das gilt für Laptops, Smartphones, aber auch Router. Zahlreiche Linksys-Router sind nun genau davon betroffen, weswegen sich selbst das FBI zu einer Warnung genötigt sieht.
Router-Schutz wird von Usern oft vernachlässigt
Während es etwa beim Smartphone einfacher ist, wichtige Sicherheitsupdates im Blick zu behalten (etwa durch automatische Aktualisierungen, die die Nutzung ohnehin unterbricht), sieht es bei Routern anders aus. Zwar stellen Hersteller in der Regel für aktuelle Modelle regelmäßig Updates zur Verfügung. Deren Installation erfolgt aber nicht selten eher im Hintergrund – vielen Nutzern dürfte vielleicht nicht klar sein, ob ihr Gerät überhaupt noch welche erhält.
Dieser Umstand birgt ein erhebliches Risiko, das Kriminelle für sich ausnutzen. Und aktuell sollen es laut dem FBI vor allem mehrere ältere Linksys-Router sein, die aufgrund fehlender Aktualisierungen jetzt besonders unsicher sind. Zumal gegenwärtig Malware im Umlauf sein soll, die routerbasiert ist und deswegen von keiner Antiviren-Software erkannt wird.

Diese WLAN-Router geben seit Jahren empfindliche Daten preis

So machen Sie Ihr WLAN wieder sicher
Vor diesen Linksys-Routern warnt das FBI
Wer einen der folgenden Router bei sich stehen hat, sollte deshalb schnellstmöglich handeln:
- E1200
- E2500
- E1000
- E4200
- E1500
- E300
- E3200
- WRT320N
- E1550
- WRT610N
- E100
- M10
- WRT310N
Das sollen betroffene Nutzer tun
Wie der US-Geheimdienst unter anderem ausführt, begnügen sich die Täter nicht einfach damit, aus der Ferne Linksys-Router anzugreifen. Zusätzlich würden sie mit 5Socks und Anyproxy Dienste im Darknet zum Kauf anbieten, mit denen wiederum andere Zugriff auf die gefährdeten Geräte erhalten. Zugleich können sie mit ihrer Hilfe ihre eigene Identität und ihren Standort geheim halten.
TP-Link Archer AX58
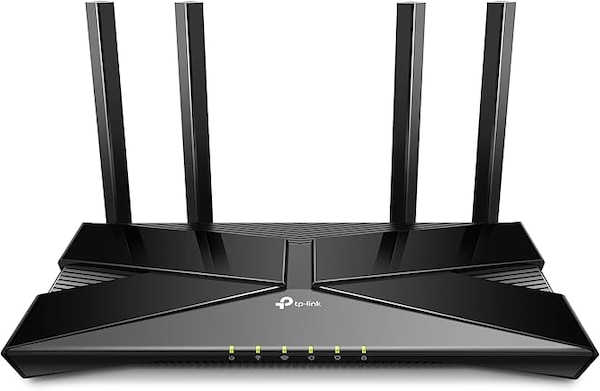
Wi-Fi 6 – 5 Gigabit-Ports
Auch interessant: Hersteller rät zur Entsorgung der eigenen Router
Um einem Angriff möglichst aus dem Weg zu gehen, empfiehlt das FBI den Kauf eines neuen Linksys-Routers, der noch Sicherheitsupdates erhält. Alternativ solle man die Möglichkeit zum Fernzugriff deaktivieren und das Gerät neustarten. Auch soll man vorher überprüfen, ob der Router Teil der eigenen Netzwerk-Infrastruktur ist oder nicht.
Es ist übrigens nicht das erste Mal, dass die Geräte des Herstellers in der Kritik stehen. Bereits 2019 kam eine schwere Sicherheitslücke bei Linksys-Routern ans Licht. TECHBOOK hat nachgefragt, wie das Unternehmen seine Kunden über die Problematik informiert und welche Maßnahmen man noch ergreifen kann. Eine Antwort blieb aber bislang aus.