
21. Oktober 2026, 13:15 Uhr | Lesezeit: 3 Minuten
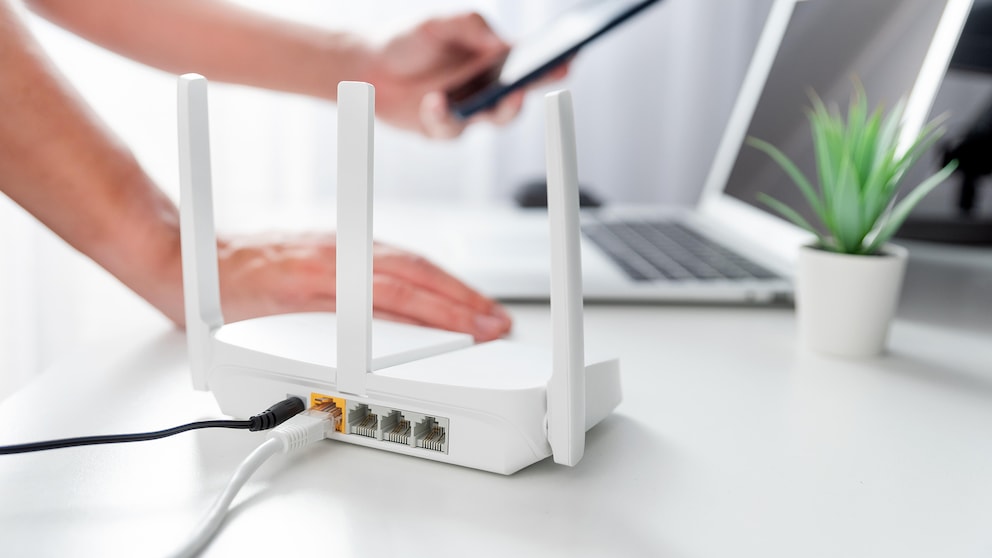
Eine seit 16 Jahren bekannte Sicherheitslücke in der WLAN-Software von Broadcom könnte weltweit Millionen Router gefährden. Die Schwachstelle mit der Bezeichnung „WPSplinter“ ermöglicht unter bestimmten Voraussetzungen die Ausführung von Schadcode auf betroffenen Geräten. Für viele Router stehen bislang keine Sicherheitsupdates zur Verfügung. Nutzer sollten ihre Geräte daher dringend überprüfen.
Die Schwachstelle betrifft Broadcoms Implementierung von Wi-Fi Protected Setup (WPS), einer Technik zur vereinfachten Verbindung von Geräten mit einem WLAN-Netzwerk. Nach Erkenntnissen des Sicherheitsforschers Quentin Kaiser können speziell präparierte WPS-Nachrichten Speicherfehler auslösen und dadurch die Ausführung von fremdem Code ermöglichen. Der Besitzer des Routers muss dafür keine Aktion durchführen.
Zahlreiche Router betroffen
Kaiser konnte die Angriffe in seinen Untersuchungen gegen mehrere Router erfolgreich nachweisen. Betroffen waren unter anderem Geräte der belgischen Anbieter Proximus und Orange sowie Modelle von Netgear, Technicolor und Askey. Nach Schätzungen könnten allein in Belgien mehr als 1,5 Millionen Geräte betroffen sein. Wie hoch die Zahl gefährdeter Router weltweit ist, bleibt bislang unklar.
Nach Angaben des Forschers können Angreifer auf diese Weise Informationen aus dem Speicher der Router auslesen. In Tests gelang es ihm unter anderem, gespeicherte WLAN-Passwörter auszulesen und anschließend Zugang zum jeweiligen Netzwerk zu erhalten. Nutzer würden einen solchen Zugriff unter Umständen nicht bemerken.
Schwere Sicherheitslücke bei TP-Link-Kameras! Jetzt unbedingt Update installieren

Bluetooth-Sicherheitslücke in älteren iPhones und Android-Smartphones gefunden
Seit Jahren bekannt, aber vielerorts ungepatcht
Besonders bemerkenswert ist das Alter des Problems. Der zugrunde liegende Fehler soll bereits seit 2010 existieren. Broadcom veröffentlichte 2018 zwar eine teilweise Korrektur und empfahl Herstellern später den Wechsel auf die Open-Source-Lösung hostapd. Offenbar haben jedoch nicht alle Anbieter diesen Schritt umgesetzt.
Der Sicherheitsforscher meldete die Schwachstelle im Juli 2026 vertraulich an Broadcom und gewährte die übliche Frist von 90 Tagen zur Behebung. Broadcom verwies auf vorhandene Patches und empfahl die Kontaktaufnahme mit den jeweiligen Geräteherstellern. Auch Anfragen bei Providern und der Sicherheitsorganisation CERT/CC führten zunächst zu keinen durchgreifenden Ergebnissen.
Bis Mitte Oktober 2026 waren nach Kaisers Angaben keine der von ihm untersuchten Router vollständig abgesichert. Hinweise auf bereits erfolgte Angriffe gebe es bislang nicht. Gleichzeitig warnt der Forscher davor, dass sich dies jederzeit ändern könne.
Auch interessant: Diese Fritzboxen sollte man nicht mehr nutzen
Nutzer sollten Firmware prüfen
Betroffenen empfiehlt Kaiser, zunächst das genaue Modell ihres Routers zu identifizieren und die installierte Firmware auf den neuesten Stand zu bringen. Anschließend sollten Nutzer beim Hersteller oder Anbieter nachfragen, ob das jeweilige Gerät von der Schwachstelle betroffen ist.
Bei älteren Routern, für die keine Updates mehr bereitgestellt werden, könne ein Austausch sinnvoll sein. Das bloße Deaktivieren der WPS-Funktion reicht nach Einschätzung des Forschers möglicherweise nicht aus. Der Angriff benötigt demnach nicht zwingend einen vollständig abgeschlossenen WPS-Verbindungsvorgang und könnte daher trotz deaktivierter Funktion weiterhin möglich sein.